Saltar al contenido
Mercav

Mercav · News

Lo que estamos construyendo.

Proyectos, hitos y noticias de nuestro equipo.

31 de octubre de 2026 · Santa Cruz de la Sierra

SweetBerry gana el primer lugar en Cursor AI Security.

En la AI Security Hackathon — Halloween Edition de Grok Bot Santa Cruz, nuestro equipo obtuvo el primer lugar y USD 240 en premios. Éramos tres personas presentando, aunque el mínimo anunciado para los equipos era cuatro. Construimos SweetBerry desde cero durante las seis horas del evento.

Proyecto presentado por el equipo de Mercav: Jaider Alejandro Pinto Ribera, Vinicius Salazar y Sebastian Rojas.

Un proyecto para los dos tracks

Aplicamos IA ofensiva e IA defensiva en una infraestructura de laboratorio aislada, construida con contenedores y servicios que funcionan de verdad. Representamos una empresa ficticia —Northstar Systems— con identidades y datos sintéticos, una aplicación vulnerable y servicios expuestos. Sobre ese entorno ejecutamos un ataque realista y controlado; no fue un ataque contra una empresa o sistema externo.

SweetBerry observa cómo una persona, un script o un agente ofensivo recorre esa infraestructura y correlaciona señales de red, sesiones, procesos y archivos. A medida que avanza la interacción, adapta señuelos —como documentos, shares y objetos— para que el recorrido continúe y deje más evidencia que el SOC pueda investigar. Por eso describirlo solo como un “honeypot” se queda corto: es una plataforma de deception adaptativa con telemetría y análisis SOC asistido por IA.

El prototipo reúne servicios funcionales como Samba AD, OpenSSH y Gitea, junto a componentes emulados o fachadas como el cloud local y protocolos adicionales. Las reglas deterministas controlan los cambios; el modelo ayuda a investigar y redactar informes, sin administrar el laboratorio.
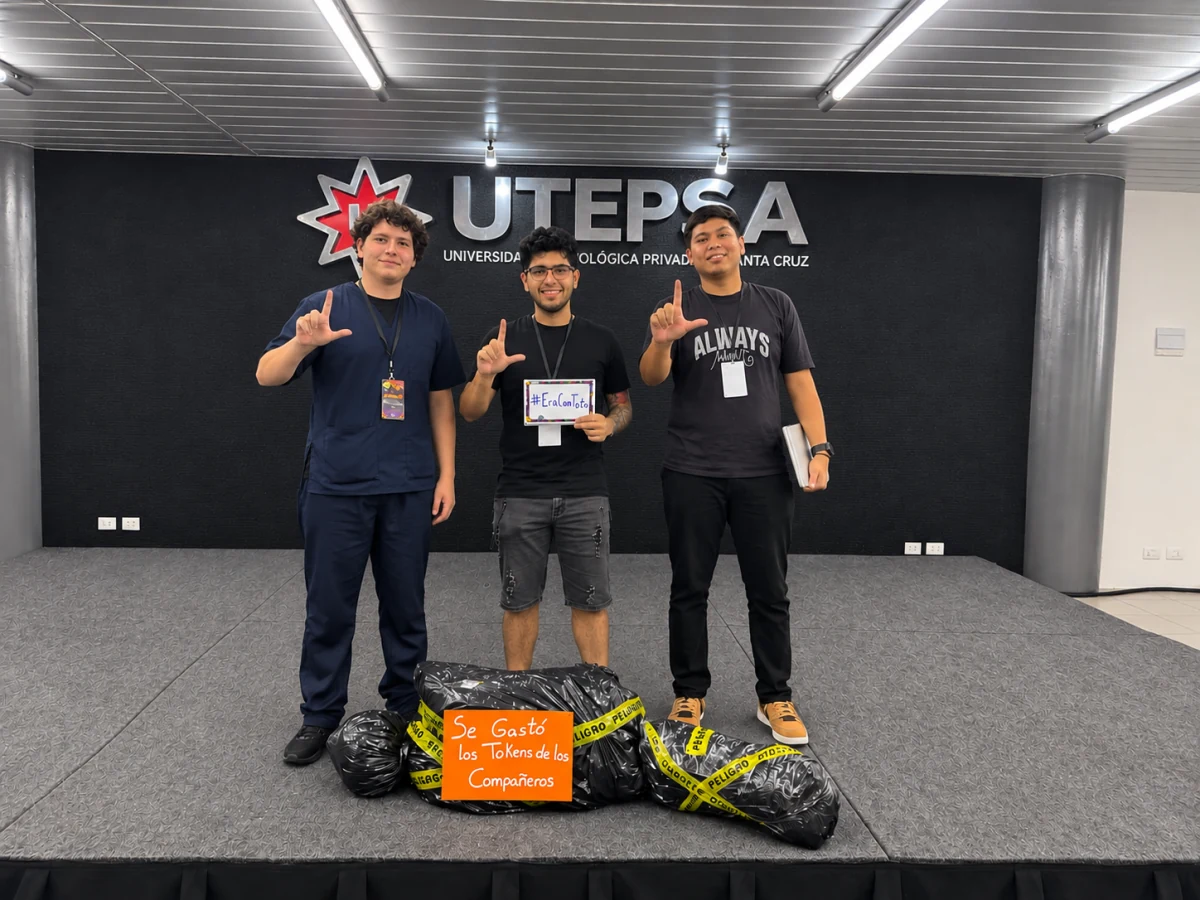
El equipo SweetBerry en la hackathon

Las tres personas del equipo #EraConTUTO en la hackathon de seguridad de IA en UTEPSA, junto al letrero del equipo y una broma sobre los tokens agotados
#EraConTUTO en UTEPSA: el equipo que construyó SweetBerry.

Los dos tracks, en un solo proyecto

Un ataque realista en laboratorio. Evidencia para defender.

La hackathon planteó dos retos complementarios. SweetBerry los conectó en un entorno aislado que representa una empresa completa: infraestructura en contenedores, servicios funcionales, superficies vulnerables intencionales y datos corporativos sintéticos.

Track 01 · IA ofensiva

Simular el recorrido de un atacante.

Probamos interacciones ofensivas contra objetivos diseñados para el laboratorio: consulta de identidades, búsqueda de documentos, acceso a servicios, repositorios y una aplicación vulnerable. Los pasos ocurren sobre contenedores y servicios operativos dentro de una red controlada; el objetivo es observar cómo progresa el ataque y qué señales deja.

La empresa representada es ficticia y usa datos sintéticos. La simulación no toca sistemas de terceros ni infraestructura productiva.

Track 02 · IA defensiva

Investigar el incidente con evidencia correlacionada.

SweetBerry reúne telemetría de red, sesiones, procesos y aplicaciones para vincular solicitudes con acciones posteriores. El SOC asistido por IA resume evidencia y redacta investigaciones; las reglas del sistema controlan la respuesta y las adaptaciones permitidas.

Cuando el recorrido avanza, el laboratorio adapta documentos, shares y otros señuelos para mantener contexto y capturar más señales. El modelo no recibe control de shell, Docker ni firewall.

Por eso SweetBerry va más allá de un honeypot tradicional: es una plataforma de deception adaptativa con objetivos funcionales, observación independiente, correlación de evidencia y análisis SOC. Algunos componentes son servicios reales; otros son emuladores o fachadas, tal como documenta el README.

¿Querés conocer al equipo detrás de SweetBerry?

Quiénes somos